
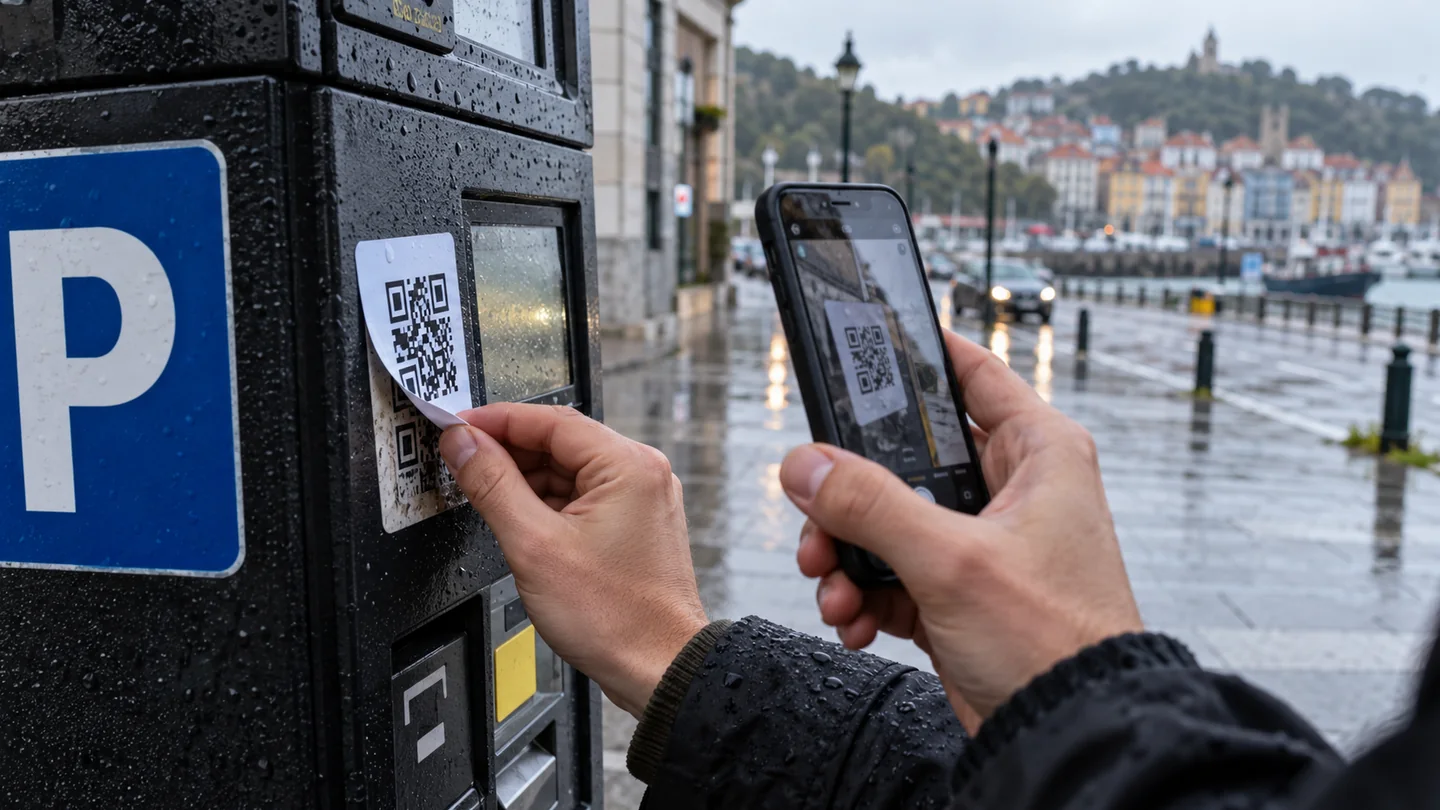
Una carta de restaurante, un parquímetro o un cartel de pago pueden incluir un QR legítimo. El riesgo aparece cuando alguien lo sustituye, lo superpone o lo utiliza en un mensaje engañoso para llevarte a una página falsa. Esta modalidad suele llamarse quishing: phishing que utiliza códigos QR.
El dibujo no permite saber a simple vista a qué dirección conduce. Por eso conviene aplicar al QR la misma cautela que a un enlace recibido por correo. Que esté impreso junto a un logotipo o colocado en un lugar público no autentica su destino.
Antes de pagar, mira el soporte y la dirección
Un código legítimo puede estar cubierto por otro que lleve a una página de pago falsa. Si sospechas que el soporte está manipulado, comprueba el destino con el establecimiento o el emisor por un canal independiente, especialmente si te pide tarjeta, claves o un pago inesperado.
Busca pegatinas superpuestas, bordes levantados o una impresión distinta. Previsualiza la dirección antes de abrirla y comprueba el dominio completo. Una marca conocida dentro de una dirección larga no demuestra que la página pertenezca a esa marca. Si no sabes identificar el destino, utiliza otra vía.
El candado HTTPS indica que la conexión está cifrada; una web fraudulenta también puede usarlo. Tampoco debes confiar solo en que la página tenga un diseño cuidado o carezca de faltas de ortografía.
Un protocolo sencillo para la vida diaria
- Comprueba que el QR tiene sentido en el contexto y no parece manipulado.
- Lee la dirección mostrada antes de abrirla; desconfía de acortadores y variantes extrañas.
- Si pide iniciar sesión o pagar, entra por la aplicación oficial o escribe la dirección conocida.
- Pregunta al establecimiento o entidad por un canal independiente.
- No instales una aplicación, un archivo o un perfil de configuración porque lo pida esa página.
- No comuniques códigos de seguridad para «anular» un cargo que no has verificado.
No todos los QR son maliciosos. La finalidad de esta pausa es comprobar el destinatario antes de entregar datos o dar una autorización que tenga consecuencias.
Qué hacer depende de hasta dónde llegaste
Desliza la tabla para ver todas las columnas.
| Situación | Primera respuesta |
|---|---|
| Solo abriste la página | Ciérrala, no rellenes formularios y revisa si hubo descargas o permisos |
| Introdujiste una contraseña | Cámbiala desde un canal oficial y dispositivo fiable; cierra sesiones y revisa recuperación |
| Reutilizabas esa contraseña | Sustitúyela también en los demás servicios afectados |
| Diste tarjeta o autorizaste un pago | Avisa de inmediato al banco y solicita las medidas de bloqueo pertinentes |
| Instalaste una app o perfil | Deja de usar el equipo para operaciones sensibles y busca asistencia técnica |
| Es un dispositivo de empresa | Avisa al responsable de seguridad antes de borrar o restaurar |
Abrir un enlace no equivale necesariamente a perder dinero, pero tampoco permite certificar que el dispositivo esté libre de riesgo. Mantén navegador y sistema actualizados. Si hay indicios de software malicioso o acceso remoto, desconecta el equipo de la red y sigue indicaciones técnicas desde otro dispositivo.
Guarda la dirección, foto del soporte, mensajes y justificantes sin seguir interactuando con el sitio sospechoso. Las capturas pueden ayudar a reconstruir lo sucedido. No publiques documentos personales al pedir ayuda.
Si hubo un pago, el banco necesita saberlo cuanto antes
Usa el número oficial de tu tarjeta, aplicación o entidad. Explica qué datos facilitaste y qué operación realizaste o no reconoces. Solicita revisar movimientos y asegurar accesos. Denuncia cuando corresponda y conserva la referencia de las comunicaciones.
La rapidez puede ayudar a limitar el daño. El banco valorará la naturaleza del pago, la autorización y los hechos. Si necesitas orientación sobre el incidente digital, puedes llamar al 017 de INCIBE.
Si tu negocio utiliza QR
Facilita una alternativa de consulta o pago y una dirección visible que el cliente pueda contrastar. Si detectas manipulación, retira el soporte afectado, conserva pruebas y avisa a la persona responsable.
Forma a la plantilla para tratar los QR recibidos por correo como enlaces. Un supuesto documento corporativo no debe llevar a introducir credenciales sin comprobar el destino. Estas medidas encajan con la preparación de la respuesta a un ciberincidente.
Para negocios: comprueba el destino, además de la pegatina
En un pequeño negocio asturiano con códigos en mesas, escaparates o folletos, conviene registrar ubicación, finalidad, dirección esperada y persona responsable. Añade la fecha de la última comprobación y la alternativa que ofrecerás si el código queda fuera de servicio.
La inspección visual no basta. Algunos códigos llevan primero a un servicio que redirige al destino final, y ese destino puede cambiar sin modificar el dibujo impreso. Comprueba también la página a la que llega un cliente y quién administra el servicio de redirección. Protege esa cuenta y revisa accesos cuando cambie el proveedor o la persona responsable.
Ejemplo hipotético: una cafetería conserva en sus mesas el mismo QR después de cambiar de proveedor de carta digital. El soporte no tiene signos de manipulación, pero el enlace ya no lleva al menú previsto. No demuestra necesariamente un fraude; sí justifica retirar temporalmente el código y confirmar el destino antes de seguir ofreciéndolo.
Realiza una comprobación tras cambios de web, proveedor o cartelería, además de las revisiones periódicas que organice el negocio. Guarda el resultado sin introducir datos personales ni ejecutar pagos de prueba en una página sospechosa. Mantén disponible una carta o información alternativa.
La póliza debe revisarse con el hecho concreto
Pregunta si la protección contratada contempla asistencia informática, gastos de respuesta, reclamaciones de terceros o determinados perjuicios económicos. Revisa por separado pagos inducidos mediante engaño, límites, franquicias, proveedores autorizados y exigencias de seguridad. No supongas que la palabra «ciber» cubre cualquier transferencia o pérdida.
Por ejemplo, el daño de un cliente que pagó en una web suplantada y el coste de reparar los sistemas del establecimiento plantean cuestiones diferentes. El seguro debe analizarse con la documentación del incidente. La revisión aseguradora no debe retrasar el aviso urgente al banco o al equipo técnico.
Consulta a Wellinvest sobre tu protección aseguradora. Indica solo el tipo de consulta; no envíes contraseñas, códigos, documentos de identidad ni datos bancarios por WhatsApp.
Información general. Revisa las condiciones contractuales y tu situación antes de tomar decisiones.


